Злоумышленники украли токен деплоя Binance через ПК сотрудников
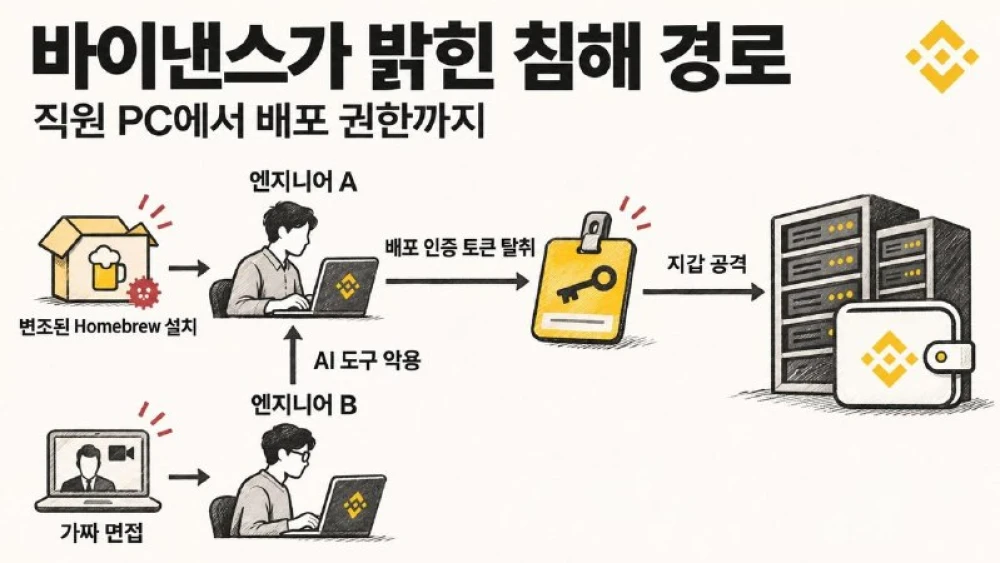
Взлом Binance: от заражения ПК сотрудников до доступа к деплойменту
Согласно пояснению Binance, переданному AggrNews, взлом затронул ПК двух сотрудников, причём каждое устройство было компрометировано разными методами.
- Инженер A: заражение произошло через подменённый установочный процесс Homebrew. Homebrew — это программа, которую используют на macOS для установки инструментов разработки и прочего софта.
- Инженер B: заражение через фейковое собеседование. По словам компании, атакующий злоупотребил инструментами ИИ на ПК B, чтобы получить доступ к A.
- Далее украденный у A токен аутентификации для деплоймента был использован для атаки на кошелёк.
Это следует понимать не как «ИИ сам взломал», а как злоумышленник, воспользовавшийся инструментами и полномочиями на ПК сотрудников.
С точки зрения отдельного пользователя: если вам под предлогом собеседования или совместной работы присылают установочные файлы или команды для запуска, стоит быть крайне осторожным. Если в среде работы ИИ хранятся торговые ключи или критически важные логины, то при компрометации одной части последствия могут распространиться на остальное. Даже если устройства разделены, совместное использование учётных данных снижает эффект разделения.
Авторы, указанные в источнике: c4lvinlocked
Материал опубликован Holder на основе внешнего источника.