Хакеры украли деплой-токен Binance через ПК сотрудников
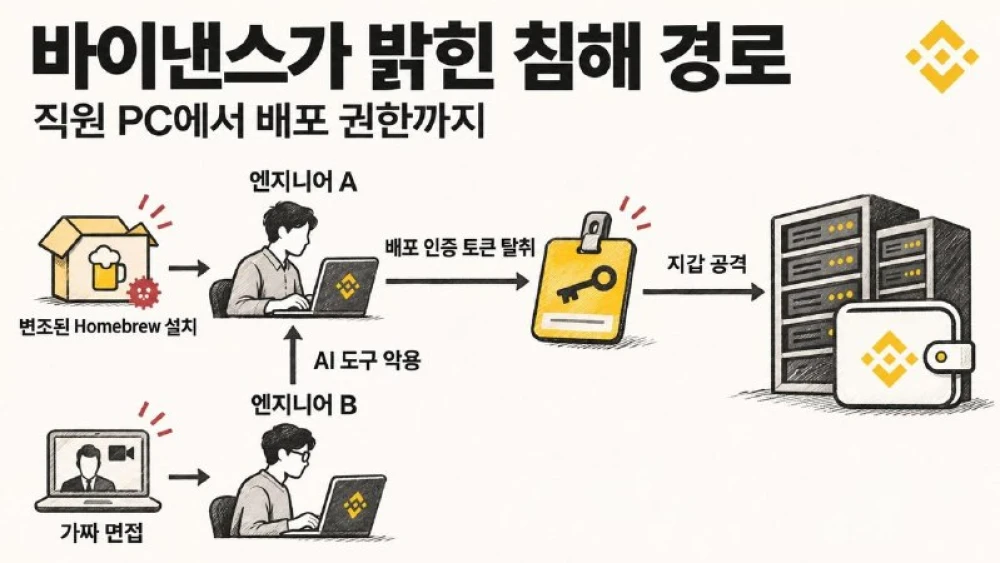
Взлом Binance: от ПК сотрудников до прав на деплой
По объяснению Binance, которое передал AggrNews, ПК двух сотрудников были скомпрометированы разными способами.
- Инженер A: заражение через подменённую установку Homebrew. Homebrew — программа для установки инструментов разработчика на macOS.
- Инженер B: заражение через фальшивое собеседование. Утверждается, что атакующий использовал находившийся на ПК B AI-инструмент, чтобы получить доступ к A.
- Далее украденный у A деплой-токен аутентификации использовали для атаки на кошелёк.
Это следует понимать не как самостоятельную атаку со стороны ИИ, а как злоупотребление инструментами и правами на ПК сотрудников со стороны атакующего.
С точки зрения отдельных пользователей, если под предлогом собеседования или совместной работы присылают установочные файлы или команды для выполнения, к этому стоит относиться с осторожностью. Если в среде работы с ИИ одновременно хранить торговые ключи или критические логины, взлом одной части может привести к распространению ущерба на другие. Даже при разделении устройств эффект изоляции уменьшается, если аутентификационные данные общие.
Авторы, указанные в источнике: c4lvinlocked
Материал опубликован Holder на основе внешнего источника.