Chainstack просит клиентов сменить учетные данные узлов и перевыпустить API-ключи
Обновлённый отчёт об инциденте от Chainstack: сбои в контроле доступа позволили произойти вторжению в октябре; эксплуатируемых уязвимостей в ПО не обнаружено. Рекомендации по восстановлению: в приоритете полная ротация учетных данных и доведение её до завершения.
Как произошёл сбой контроля доступа
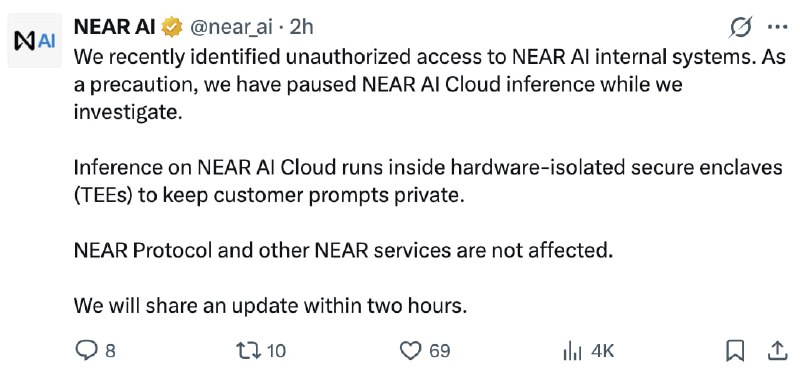
Путь проникновения: экземпляр Grafana в среде разработки с учётными данными администратора по умолчанию, неаутентифицированный сервер утилит с широкими правами в Kubernetes и машинные учётные данные, связывающие среду разработки и продакшен. Вывод: масштаб последствий определяется тем, к чему есть доступ после входа. Низкопрофильные тестовые сервисы становятся значимыми, если могут обращаться к чувствительным системам или имеют расширенные привилегии. Связанный контекст: материал NewsBTC о инциденте в инфраструктуре NEAR AI показывает, как окружение влияет на безопасность криптоплатформы.
Что просят сделать клиентов
Возможная компрометация: имена аккаунтов, данные об организациях, адреса электронной почты, хэши паролей. Учетные данные узлов считаются скомпрометированными. Требуемые действия: сменить пароли, ротировать учётные данные узлов, заново сгенерировать ключи API платформы, где они использовались. Важно различать: хэши паролей представляют пароли, а активные токены могут авторизовывать запросы. Смена пароля для входа не аннулирует все остальные учётные данные. В инструкциях по инциденту нужно четко указать, какие типы учётных данных затронуты, чтобы избежать неоднозначности для прикладных конечных точек, автоматизированных заданий и интеграций сервисов.
У ротации учётных данных есть этап завершения
Согласно документации по управлению узлом Chainstack, ротация выполняется поэтапно. Новые учётные данные генерируются, пока существующие остаются активными. Приложения переводятся на новый набор, прежде чем старые будут деактивированы. Оба набора продолжают работать до ручной деактивации без автоматического ограничения по времени. Ротация узла не изменяет мультичейн-аутентификационный токен. Преимущество: меньший риск перебоев в работе во время обновлений. Необходимое последующее действие: завершить миграцию и отключить старые учётные данные. Вести журнал завершения, в котором отражено, какие приложения были перенесены и когда произошла деактивация.
Базовая проблема в дизайне хорошо знакома
В рекомендациях по безопасности Grafana отмечается, что сервисы локальной сети могут быть достижимы через её прокси источников данных. Контрольные меры: ограничить разрешённые направления и использовать правила фаервола для блокировки доступа к чувствительным внутренним сервисам. Слои безопасности выполняют разные задачи: аутентификация, сетевые границы и ограничение прав по-разному сдерживают масштаб ущерба, если другой слой даст сбой. Репортаж NewsBTC о возобновлении Chainalysis работы сервисов скрининга иллюстрирует, как восстановление операционной деятельности и анализ масштаба утечки могут идти по разным графикам.
Расширенная версия отчёта Chainstack даёт больше деталей для оценки. Оставшаяся проверка: убедиться в завершении изменений доступа и подтвердить, что обновлённые меры не позволяют скомпрометированному сервису выйти за рамки своей роли.
подготовлено News Desk, редактор — Samuel Rae.
Авторы, указанные в источнике: NewsBTC Editorial Team
Материал опубликован Holder на основе внешнего источника.