Криптосообщество призывает централизованные биржи пересмотреть безопасность после инцидента на Binance
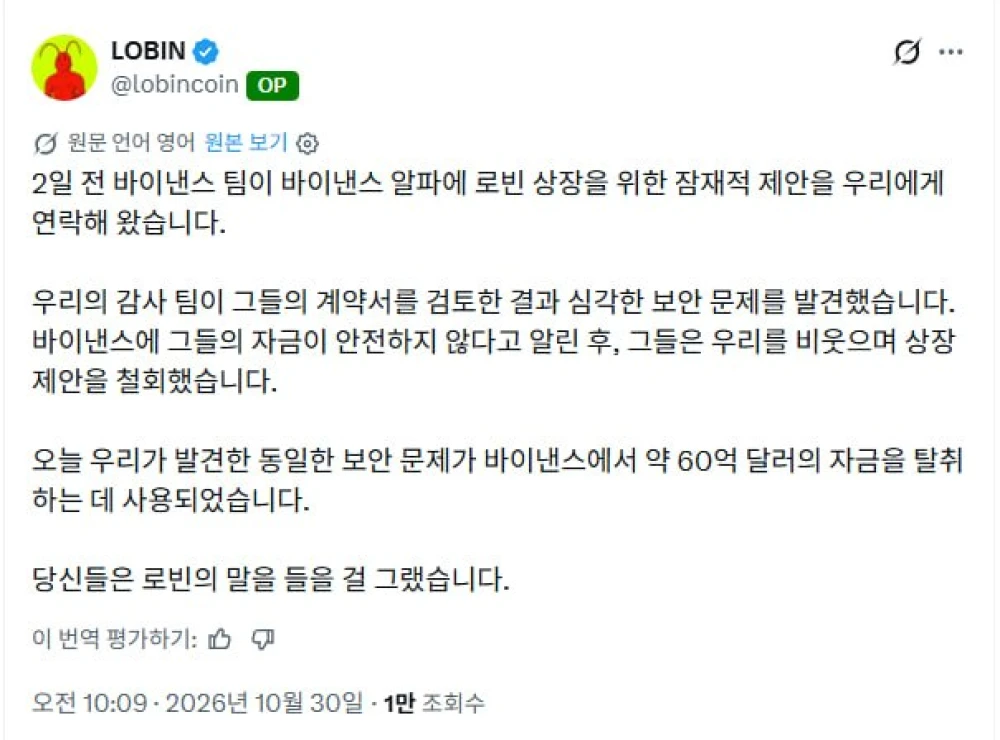
Текущий выпуск: проверка инцидентов безопасности CEX
- Сводка утверждений: распространяются мнения, что инцидент на Binance был предсказуем, а также слухи о скрытии взлома на Coinbase. Высказано мнение, что необходимо повторно проверить систему безопасности централизованных бирж CEX.
- Влияние на рынок: недоверие к безопасности может привести к росту выводов с бирж, распределению объема торгов и усилению краткосрочной волатильности.
Основные категории рисков безопасности
- Компрометация инфраструктуры: кража ключей от hot-кошельков, повышение привилегий на серверах, эксплуатация уязвимостей у сторонних вендоров.
- Сбои аутентификации и контроля доступа: обход MFA, перехват сессий, злоупотребление внутренними привилегиями.
- Ончейн-операции: ошибки маршрутизации кошельков, отсутствие мультисиг или концентрация полномочий у подписантов.
- Логика платежей и выводов: отсутствие белых списков для вывода, отсутствие уведомлений и задержек для массовых выводов.
- Цепочка поставок и фишинг: таргетированный фишинг сотрудников, компрометация SSO и почты, вредоносные инъекции в кодовые библиотеки.
- Регламенты и отчетность: слабые процедуры реагирования на инциденты, пробелы в аудите и мониторинге.
Объективные пункты проверки
- Структура хранения ключей: более 90% в cold-части, использование HSM, разделение подписи и географическое распределение.
- Политика мультисиг: пороговые подписи, независимая защита каждого подписанта, быстрые процедуры ротации ключей при инцидентах.
- Защита выводов: задержки выводов, блоклисты рискованных адресов, модели выявления аномалий, ручная проверка крупных выводов.
- Аутентификация и защита аккаунтов: обязательная MFA, скоринг рисков по географии и устройствам при входе, ограничения прав и IP для API-ключей.
- Управление привилегиями: принцип минимально необходимых прав, правило двух контролеров (4-eyes) для критичных операций, неизменяемое хранение внутренних аудиторских логов.
- Вендоры и цепочка поставок: изоляция доступа третьих сторон, регулярные пентесты и bug bounty, проверка подписей зависимых библиотек.
- Реагирование на инциденты: списки блокировки ончейн-маршрутов, план перевода в режим отключения hot-кошельков, каналы взаимодействия с правоохранителями и Chainalysis.
- Финансовая прозрачность: периодичность и охват Proof of Reserves (PoR), раскрытие данных о задержках платежей и выводов.
Практические проверки с точки зрения пользователя
- Диверсификация выводов: минимизировать остатки на бирже, для долгосрочного хранения использовать собственные cold-кошельки.
- Безопасность аккаунта: MFA на базе аппаратных ключей, антифишинговый код, детальная настройка прав API-ключей и IP-белые списки.
- Защита выводов: отложенные выводы, переводы только на адреса из белого списка, немедленное подтверждение уведомлений.
- Мониторинг: отслеживание ончейн-активности биржевых кошельков, наблюдение за сменой тегов и аномальными крупными перемещениями.
- Проверка доказательств: верификация отчетов PoR и аудиторов, анализ истории реагирования на прошлые инциденты.
- Проверка слухов: в первую очередь сверка с первичными источниками — ончейн-транзакции, официальные disclosures, письма регуляторов.
Разграничение слухов и фактов
- Оценивать заявления о “скрытии взлома” следует только по проверяемым ончейн-перемещениям, публичным сообщениям о ущербе и регистрационным данным для регуляторов. Крупные биржи управляют hot-кошельками в основных сетях, поэтому масштабные аномальные выводы оставляют следы ончейн.
- Реальные инциденты безопасности чаще возникают из-за фишинга, компрометации вендоров и операционных ошибок. Сигналами могут быть временная остановка депозитов и выводов сразу после инцидента, ротация кошельков, изменение тегов адресов.
Рыночные сценарии
- Негативный: при подтвержденной существенной компрометации — массовый отток, переток ликвидности к конкурирующим CEX и DEX, рост комиссий и спредов.
- Нейтральный: при небольших инцидентах или лишь усилении внутренних контролей — временные задержки и волатильность с последующей нормализацией.
- Позитивный: при прозрачном раскрытии и усилении механизмов компенсации — восстановление доверия и повышение отраслевых стандартов безопасности.
Итог: CEX по своей природе имеют единые точки отказа и регуляторные риски. Ключ к безопасности — проверка по трем направлениям: технологии, операции и раскрытие информации. Пользователям следует снижать экспозицию путем распределения кастоди и включения обязательных мер защиты. Слухи необходимо проверять перекрестно по ончейн-данным и официальным документам.
Авторы, указанные в источнике: enjoymyhobby
Материал опубликован Holder на основе внешнего источника.