Crypto community urges CEXs to review security after Binance incident
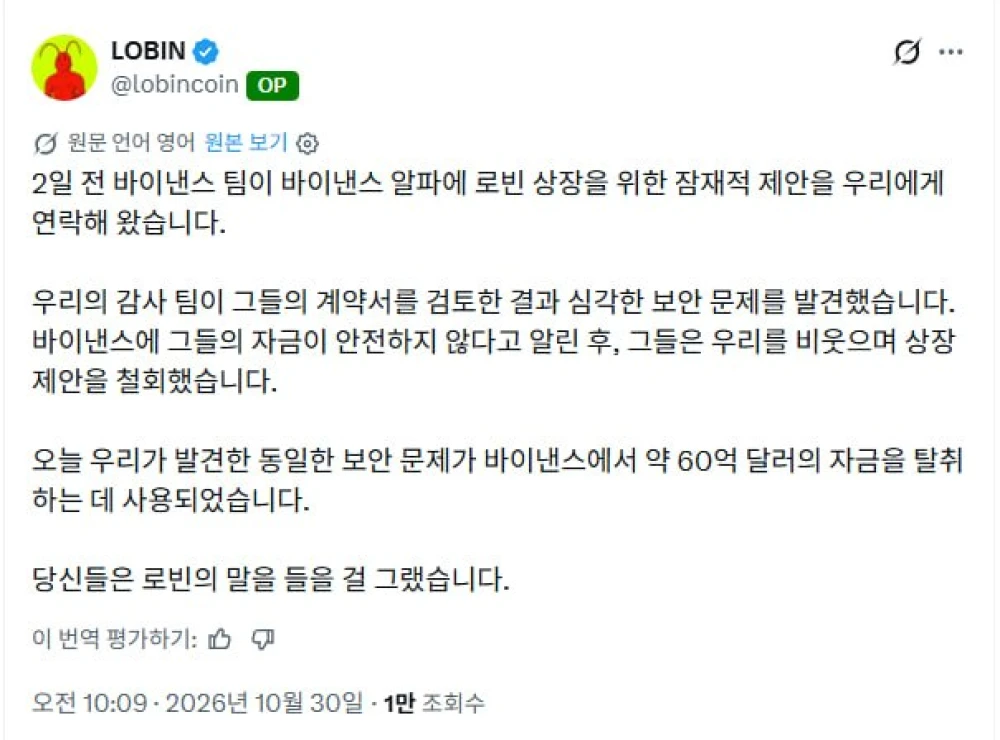
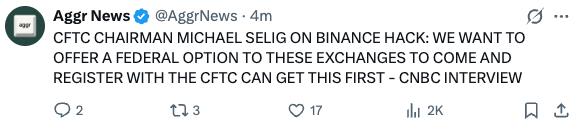
이번 이슈: CEX 보안 사고 점검
- 주장 요약: 바이낸스 사고가 예견됐다는 주장과 코인베이스 해킹 은폐 루머가 확산됐다. 중앙화 거래소 CEX 보안 체계를 재점검할 필요가 있다는 의견이 제기됐다.
- 시장 영향: 보안 불신은 거래소 출금 증가, 거래량 분산, 단기 변동성 확대로 이어질 가능성 있다.
보안 리스크의 주요 범주
- 인프라 침해: 핫월렛 키 탈취, 서버 권한 상승, 서드파티 벤더 취약점 이용.
- 인증·접근 통제 실패: MFA 우회, 세션 하이재킹, 내부 권한 오남용.
- 온체인 오퍼레이션: 지갑 라우팅 실수, 멀티시그 미설정 또는 서명자 집중.
- 결제·출금 로직: 출금 화이트리스트 미사용, 대량 출금 알림·지연 부재.
- 공급망·피싱: 직원 대상 스피어피싱, SSO·이메일 침투, 코드 라이브러리 악성 주입.
- 규정·보고: 사고 대응 절차 미흡, 감사·모니터링 공백.
객관적 점검 포인트
- 키 보관 구조: 콜드 90% 이상 분리, HSM 사용, 서명 분할과 지리적 분산.
- 멀티시그 정책: 임계치 서명, 개별 서명자 독립 보안, 사고 시 신속 키 교체 절차.
- 출금 방어: 출금 지연, 위험 주소 블록리스트, 이상탐지 모델, 고액 출금 수동 검토.
- 인증·계정 보호: 강제 MFA, 로그인 지리·디바이스 리스크 스코어링, API 키 권한·IP 제한.
- 권한 관리: 최소권한, 중요 오퍼레이션 4-eyes 원칙, 내부 감사 로그 불변 저장.
- 벤더·공급망: 서드파티 접근 분리, 정기 펜테스트·버그바운티, 의존 라이브러리 서명 검증.
- 사고 대응: 온체인 라우트 차단 리스트, 핫월렛 폐쇄 전환 플랜, 법집행·체이널리시스 공조 라인.
- 재무 가시성: 준비금 증명 PoR의 주기·범위, 체불·출금 지연 내역 공개.
이용자 관점의 실천 점검
- 출금 분산: 거래소 잔고 최소화, 장기 보유는 자가 커스터디 콜드 지갑 사용.
- 계정 보안: 하드웨어 키 기반 MFA, 피싱 방지 코드, API 키 권한 세분화와 IP 화이트리스트.
- 출금 보호: 지연 출금, 화이트리스트로만 송금, 알림 즉시 확인.
- 모니터링: 거래소 지갑 온체인 활동, 지갑 태그 변경과 비정상 대량 이동 감시.
- 증거 확인: PoR 보고서와 감사사 사실 확인, 과거 사고 시 대응 이력 점검.
- 루머 검증: 온체인 트랜잭션, 공식 공시, 규제기관 공문 등 1차 자료 우선 확인.
루머와 사실 구분
- “해킹 은폐” 주장은 검증 가능한 온체인 이동, 피해 공시, 규제 신고 내역으로만 판단해야 한다. 대형 거래소는 주요 체인에서 핫월렛을 운영하므로 대규모 이상 출금은 온체인 상 흔적이 남는다.
- 실제 보안 사고는 주로 피싱·벤더 침해·오퍼레이션 실수에서 발생한다. 사고 직후 일시적 입출금 중단, 지갑 교체, 주소 태그 변경이 나타나는지 확인하면 단서를 얻을 수 있다.
시장 시나리오
- 부정적: 실체 있는 침해 확정 시: 대규모 출금 러시, 경쟁 CEX·DEX로 유동성 이동, 거래 수수료 및 스프레드 확대.
- 중립: 소규모 침해 또는 내부 통제 강화만 진행 시: 일시적 지연과 변동성 후 정상화.
- 긍정적: 투명한 공개와 보상 메커니즘 강화 시: 신뢰 회복과 업계 보안 표준 상향.
요약: CEX는 구조적으로 단일 실패점과 규정 리스크를 가진다. 기술·운영·공시 3축 점검이 핵심이다. 이용자는 보유 자산의 커스터디 분산과 강제 보안 통제 설정으로 노출을 줄여야 한다. 루머는 온체인·공식 문서로 교차검증해야 한다.
Authors credited by the source: enjoymyhobby
Published by Holder based on an external source.