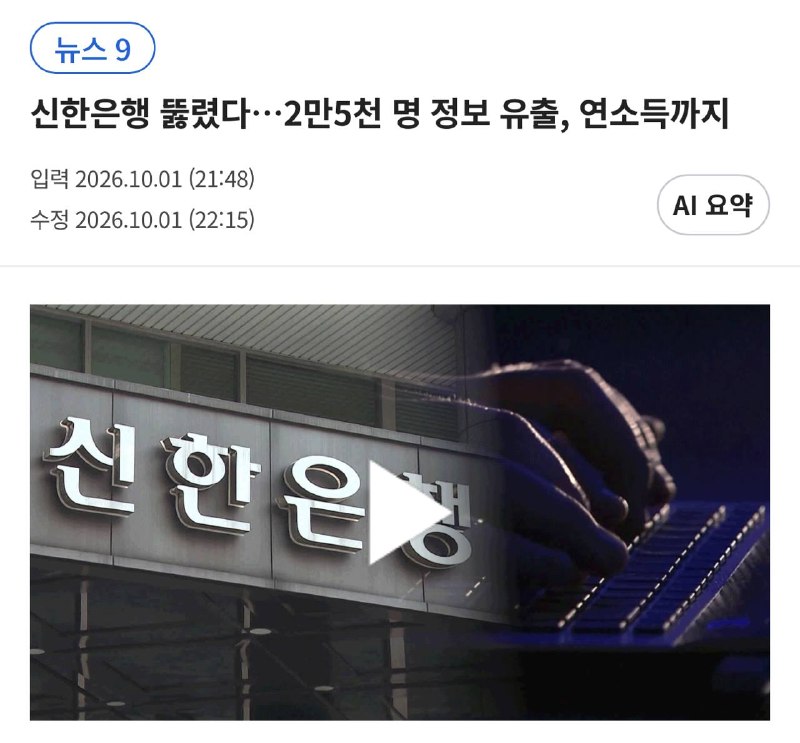
Три банка, включая Shinhan Bank, допустили утечку данных клиентов
В трех отечественных банках произошла утечка персональных данных. В их числе Shinhan Bank, однако точные масштабы ущерба, состав утекших данных и вектор взлома не раскрыты. Банки и профильные госорганы начали процедуры уведомления и форензик-расследования, проверку прав доступа и меры по предотвращению дальнейшей утечки.
Контекст безопасности Web2 и Web3
- Web2-финансы: централизованные базы данных клиентов становятся единой точкой отказа. Основные векторы утечки: фишинг и перебор/подбор учетных данных, компрометация внутенних аккаунтов, взломы со стороны внешних подрядчиков.
- DeFi и крипто: инциденты безопасности продолжаются. Основные векторы: уязвимости смарт-контрактов, компрометация цепочки поставок на фронтенде, ошибки в операциях с мультисиг, сбои в управлении ключами.
- Общее: ошибки в управлении учетными данными и правами доступа усиливают ущерб. Различие: в Web2 основной целью являются большие массивы персональных данных, в Web3 напрямую похищаются ончейн-активы.
Потенциальные последствия
- Доверие к финсектору: усилятся требования к контролям защиты персональных данных и аудиту логов.
- Регулирование и комплаенс: возрастут риски проверок по ISMS и надзору в сфере электронных финансов, а также штрафных санкций.
- Рыночные настроения: может усилиться склонность к уходу от риска; одновременно вырастет спрос на средства для само-кастоди и усиленной защиты приватности.
Подтвержденные факты и непроверенная информация
- Подтверждено: в трех банках, включая Shinhan Bank, сообщено об утечке персональных данных. Проводятся расследование и меры по блокировке.
- Не подтверждено: число пострадавших клиентов, типы утекших данных, наличие хищения средств, степень влияния на операции и сервисы, конкретная причина компрометации.