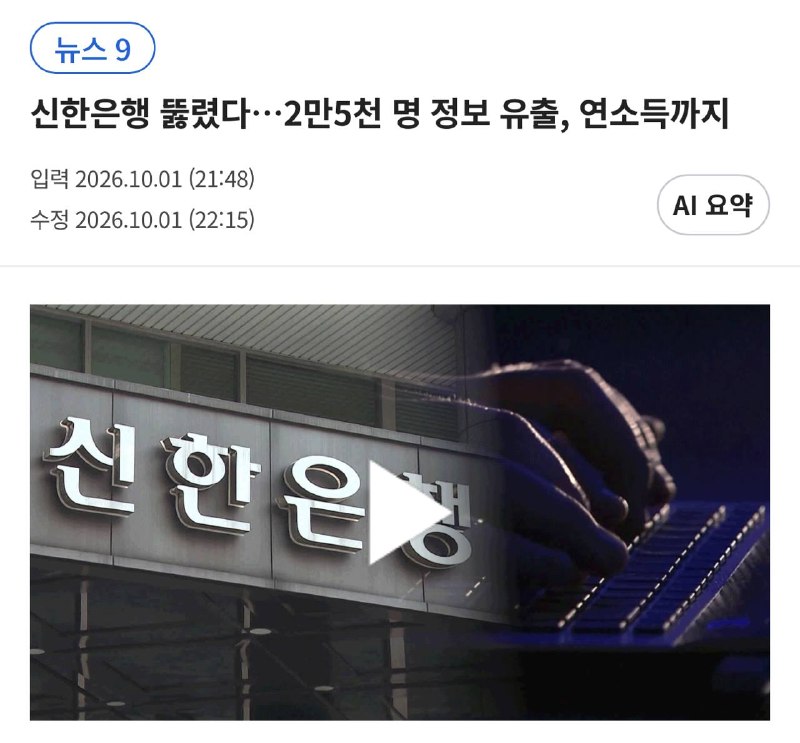
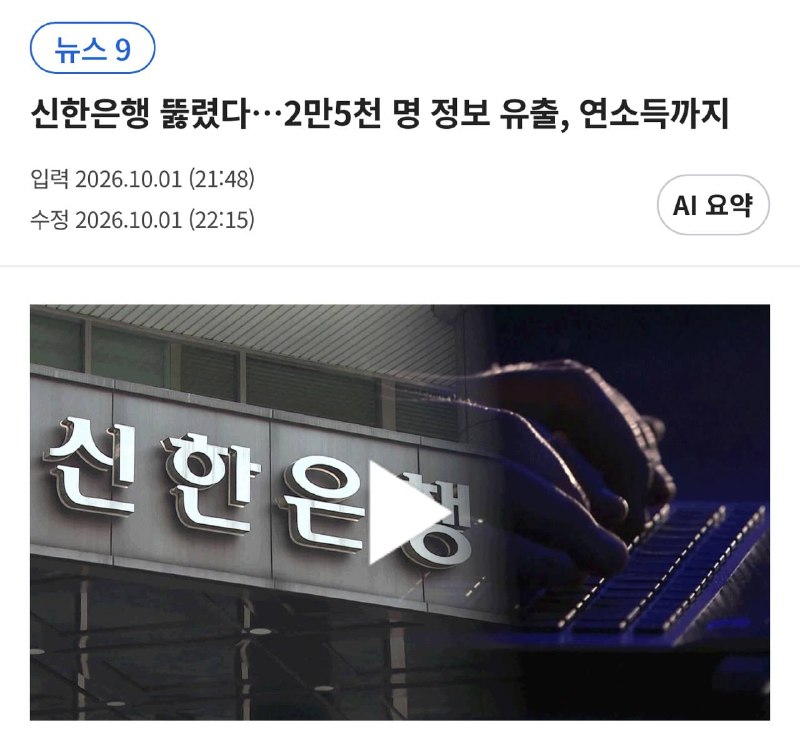
국내 신한은행 등 3개 은행이 고객 개인정보를 유출했다
국내 3개 은행에서 개인정보 유출이 발생했다. 신한은행이 포함되며 정확한 피해 규모와 유출 항목, 침해 경로는 공개되지 않았다. 은행과 관계기관은 신고 및 포렌식 조사, 접근권한 점검, 추가 유출 차단 절차에 착수했다.
Web2와 Web3 보안 맥락
- Web2 금융: 중앙화된 고객 데이터베이스가 단일 실패 지점이 된다. 유출 주요 벡터: 피싱과 자격증명 대입, 내부 계정 탈취, 서드파티 벤더 침해.
- DeFi·크립토: 보안 사고가 이어지고 있다. 주요 벡터: 스마트컨트랙트 취약점, 프론트엔드 공급망 탈취, 멀티시그 운영 오류, 키 관리 실패.
- 공통점: 자격증명과 권한 관리 실패가 피해를 확대한다. 차이점: Web2는 대규모 개인정보가 표적이 되고, Web3는 온체인 자산이 직접 탈취된다.
잠재적 파급효과
- 금융권 신뢰도: 개인정보 보호 통제와 로그 감사 강화 요구가 커진다.
- 규제·컴플라이언스: ISMS·전자금융 감독 점검과 과징금 리스크가 증가한다.
- 시장 심리: 위험회피 심리가 확대될 수 있고, 반대로 자기보관 및 프라이버시 강화 수단 수요가 늘 수 있다.
확인된 사실과 미확정 정보
- 확인: 신한은행을 포함한 3개 은행에서 개인정보 유출 보고. 조사와 차단 조치 진행.
- 미확정: 피해 고객 수, 유출 데이터 유형, 자금 탈취 여부, 거래 서비스 영향 범위, 구체적 침해 원인.