Инвестор вывел все ончейн-средства из-за рисков безопасности ИИ
Основание для решения вывести все ончейн-активы: с распространением ИИ расширяется делегирование полномочий, а вместе с этим одновременно растут и сложность эксплуатации уязвимостей, и масштаб ущерба. DeFi и ончейн устроены так, что откат действий затруднен, поэтому при высокой неопределенности нужно подходить оборонительно, с акцентом на ограничение потерь и возможность возврата средств.
ИИ-агенты и расширение полномочий: рост поверхности атаки и радиуса поражения
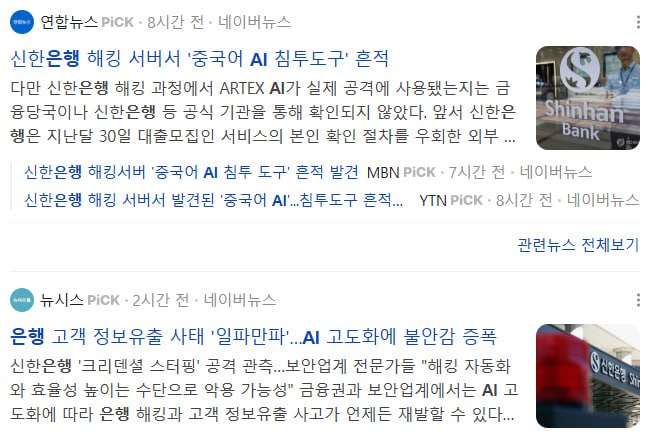
- Крупные отечественные банки Shinhan, Kookmin и Hana столкнулись с утечкой клиентских данных из-за взломов, связанных с ИИ-агентами: подтверждено, что аномальный доступ внешних агентов может распространяться на существующие системы.
- Развитие ИИ способствует автоматизации и усложнению атак: по мере роста эффективности инструментов атаки и расширения объема делегируемых агентам полномочий радиус воздействия инцидентов резко увеличивается.
- Muse от Meta: выполняет от имени пользователя отправку писем, бронирование поездок, обработку платежей. Сообщалось об уязвимостях доступа к email и файлам в выделенной среде Muse: даже для сервисов повседневного использования необходима постоянная проверка безопасности.
- Риски делегирования рабочих задач и платежей: умение выполнять задачи и соблюдение границ полномочий в исключительных ситуациях — разные навыки. Рост удобства повышает стимулы связывать аккаунты и активы, усиливая риски.
Асимметрия между снижением ошибок и сокращением ущерба
- Снижение уровня ошибок ИИ не означает автоматического уменьшения ущерба: если деньги и полномочия, которые мы доверяем, растут быстрее, то даже редкая ошибка может привести к критическим потерям.
- Разрыв между темпом выпуска функций и готовностью по безопасности и реагированию: скорость внедрения новых функций опережает возможности практической безопасности и реагирования, из-за чего прежние стандарты быстро устаревают.
- Неопределенность: когда не ясны возможные типы инцидентов, масштабы эскалации ущерба и субъекты ответственности, рационально ограничивать экспозицию до уровня, с которым можно справиться.
Разделение полномочий и принцип наименьших привилегий
- Использовать ИИ, но избегать полной связки с аккаунтами и активами: разделять права на просмотр и исполнение, давать только минимально необходимый доступ, фиксировать процедуры подтверждения для критичных операций.
- Рекомендации NCSC: начинать с малого и не внедрять то, что невозможно мониторить и контролировать.
Структурные уязвимости DeFi и неопределенность возврата
- DeFi сопряжен с высоким риском неопределенного возврата при сравнительно небольшом дополнительном доходе: крупные компании и известные сервисы не застрахованы.
- Исследования и предупреждения: Anthropic обнаружила нераскрытые уязвимости смарт-контрактов и успешно их эксплуатировала. FVEY предупреждает, что существующие компетенции кибербезопасности могут устареть в течение нескольких месяцев.
- Нарастающее ощущение частоты инцидентов безопасности: нельзя исключить возможность компрометации на уровне цепей, мостов и DeFi-протоколов в целом.
Критерии и ответственность при ончейн-хранении
- В среде, где сложно оценить вероятность инцидента и быть уверенным в компенсации, хранение активов неприемлемо.
- Ончейн-транзакции трудно отменить, а ожидания послеслучайной компенсации ограничены: критерий должен быть таким — “если сломают, кто, из каких средств и в каких пределах несет ответственность”.
Переходная стратегия: ограничение потерь и обеспечение путей возврата
- Технологии развиваются экспоненциально, но безопасность, общественный консенсус, ответственность и механизмы восстановления остаются неясными: следует придерживаться оборонительного подхода не только в крипто, но и в инвестициях, хранении активов, персональных данных и полномочиях в целом.
- В переходный период разумно выбирать конструкции, где потери ограничены и остаются пути возврата: устранить непрозрачные и невосполнимые риски, которые раньше принимались ради небольшой дополнительной доходности.