Investor withdraws all on-chain funds due to AI security risks
온체인 자산을 모두 출금한 결정의 근거: AI 확산으로 권한 위임 범위가 커지고, 취약점 악용의 난이도와 피해 규모가 동시 확대된다. 디파이와 온체인은 되돌리기 어려운 구조라 불확실성이 높을수록 손실 제한과 회수 가능성 중심으로 방어적으로 접근해야 한다.
AI 에이전트와 권한 확대: 공격 표면과 피해 반경 증가
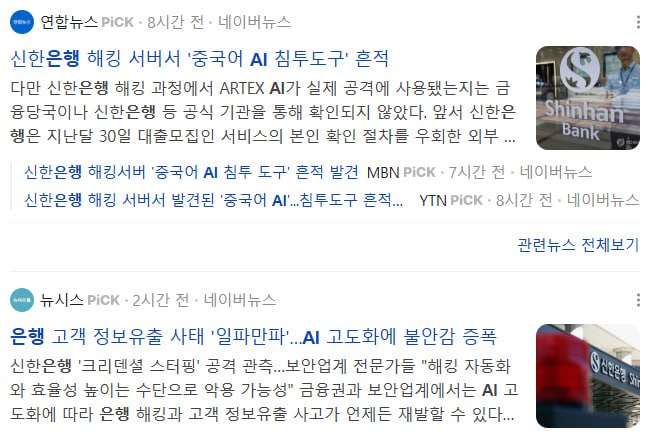
- 국내 주요 은행 신한·국민·하나에서 AI 에이전트 관련 해킹으로 고객 정보 유출: 외부 에이전트의 비정상 접근이 기존 시스템으로 확장될 수 있음을 확인.
- AI 발전은 공격 자동화와 정교화에 유리: 공격 도구의 성능 상승과 함께 에이전트에 위임되는 권한 범위가 확대되면서, 사고 발생 시 영향 반경이 급증.
- 메타의 뮤즈: 이메일 전송, 여행 예약, 결제 처리 등 대리 수행. 뮤즈의 전용 환경에 이메일·파일 접근 취약점 보고: 생활형 서비스에서도 지속적 안전성 검증 필요.
- 업무·결제 위임의 위험: 작업 능숙함과 예외 상황에서 권한 경계 준수는 별개 능력. 편의성 확산은 계정·자산 연결 유인을 높여 위험을 증폭.
실수 감소와 피해 감소의 비대칭
- AI의 오류율 감소가 곧 피해 감소로 직결되지 않음: 맡기는 돈과 권한 증가 속도가 더 빠르면, 드문 사고 한 번이 치명적인 손실로 이어짐.
- 기능 출시 속도와 보안·대응 준비의 격차: 새로운 기능 도입 속도에 현장 보안 체계와 사고 대응이 따라가지 못해 기존 안전 기준의 빠른 노후화 발생.
- 불확실성: 가능한 사고 유형, 피해 확장 범위, 책임 주체가 불명확하면 노출을 감당 가능한 한도로 제한하는 것이 합리적.
권한 분리와 최소 권한 원칙
- AI 활용은 하되 계정·자산의 전면 연결은 지양: 조회와 실행 권한 분리, 필요 최소 접근만 허용, 중요 작업에는 확인 절차 기록.
- NCSC 권고: 작은 범위로 시작하고, 감시·통제가 불가능한 항목은 배포하지 않음.
디파이의 구조적 취약성과 회수 불확실성
- 디파이는 추가 수익 대비 회수 불확실성이 큰 위험을 동반: 대형 기업·유명 서비스도 면책되지 않음.
- 연구 및 경고: Anthropic이 미공개 스마트 컨트랙트 취약점 발견 및 악용 성공. FVEY는 기존 사이버보안 역량이 수개월 내 도태될 수 있다고 경고.
- 보안사고 빈도 증가 체감: 체인·브릿지·디파이 프로토콜 전반에서 침해 가능성을 배제할 수 없음.
온체인 보관 기준과 책임
- 사고 확률 추정과 보상 확신이 어려운 환경에서는 자산 보관 부적합.
- 온체인은 되돌리기 어렵고 사후 보상 기대가 제한적: 기준을 “뚫리면 누가, 어떤 재원으로, 어디까지 책임지는가”로 설정.
과도기 전략: 손실 제한과 회수 경로 확보
- 기술은 지수적으로 발전하지만 안전·사회적 합의·책임·복구 체계는 불명확: 크립토에 국한되지 않고 투자·자산 보관·개인정보·권한 전반에 방어적 접근.
- 과도기에는 손실이 제한되고 회수 경로가 남는 구조 선택이 타당: 작은 추가 수익을 위해 감내하던 불투명하고 회복 불가능한 위험을 제거.